


Anthropic: une IA capable de s’autorépliquer pourrait bientôt cibler les boîtiers TV bon marché
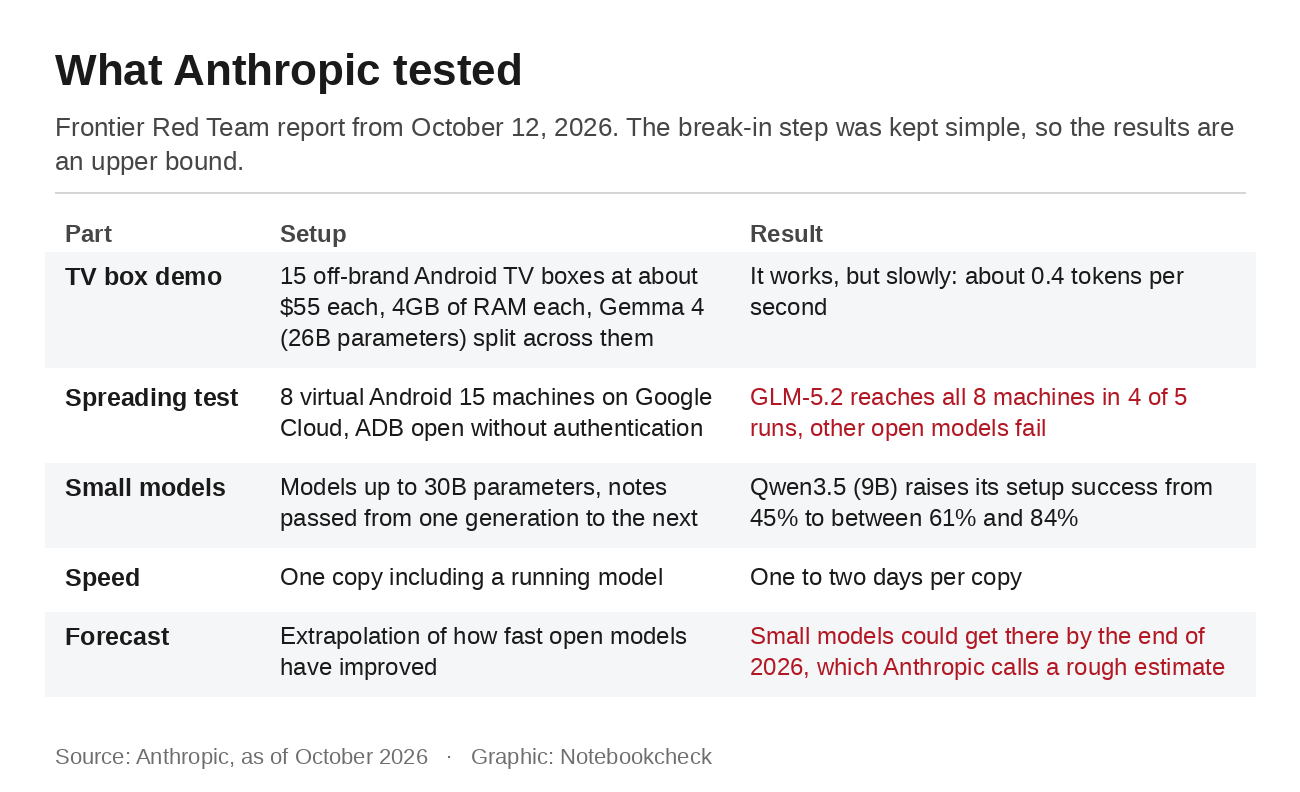
Faire fonctionner un modèle d’IA performant nécessitait autrefois un centre de données. Anthropic vient de montrer que c’est aussi possible avec du matériel que beaucoup de gens possèdent déjà. La Frontier Red Team de l’entreprise a relié 15 boîtiers Android TV bon marché de marques peu connues, à environ 55 dollars pièce, et y a fait tourner le modèle ouvert Gemma 4 à 26 milliards de paramètres. Le résultat était lent : ensemble, les boîtiers produisaient environ 0,4 jeton par seconde. Ce n’était pas la vitesse que les chercheurs cherchaient à mesurer. Ils voulaient savoir à quel point les petits modèles d’IA sont proches de pouvoir se copier d’un appareil à l’autre, comme un ver informatique. Le rapport publié le 12 octobre indique que cela pourrait n’être qu’une question de mois.
Ce que l’expérience a montré
Un détail se perd dans une grande partie de la couverture médiatique. Les boîtiers TV se contentaient de faire tourner le modèle et ne se sont pas infectés les uns les autres. Anthropic a testé la propagation séparément, sur un réseau isolé de huit machines virtuelles Android 15 sur Google Cloud. Une première machine infectée devait se copier sur les autres via Android Debug Bridge (ADB), lancer un modèle d’IA sur chacune d’elles, puis poursuivre la propagation à partir de là. ADB est une interface destinée aux développeurs et, lors du test, elle était accessible sans aucune authentification.
Un seul modèle a réussi l’intégralité du parcours. Le modèle chinois GLM-5.2, prédécesseur du modèle qui a récemment créé un exploit pour Chrome pour 20 dollars, a atteint les huit machines lors de quatre essais sur cinq, et sept lors du cinquième. Les autres modèles ouverts ont systématiquement échoué. Les petits modèles comptant jusqu’à 30 milliards de paramètres peuvent déjà accomplir bon nombre des étapes individuelles, mais Anthropic a constaté qu’ils commettent des erreurs lorsqu’ils doivent les enchaîner. Ils s’améliorent néanmoins au fil du temps. Lorsque chaque génération transmettait ses notes à la suivante, le taux de réussite de l’installation de Qwen3.5, un modèle à 9 milliards de paramètres, passait de 45% à une fourchette comprise entre 61% et 84%.
Anthropic reste prudent quant à la portée de ces résultats. L’étape d’intrusion par le port ADB ouvert a délibérément été rendue très simple ; l’entreprise présente donc ces résultats comme une limite supérieure du taux de réussite en conditions réelles. La prévision selon laquelle les petits modèles atteindront ce niveau d’ici la fin de 2026 repose sur la rapidité avec laquelle les modèles ouverts se sont améliorés jusqu’à présent, et les auteurs précisent qu’il ne s’agit que d’une estimation approximative. Un tel ver serait également lent, puisque les chercheurs estiment qu’il faudrait un à deux jours pour chaque copie, modèle opérationnel compris.
Pourquoi les boîtiers TV bon marché sont la cible probable
Anthropic considère les appareils domestiques connectés comme la première cible probable, car ils sont toujours en ligne et rarement bien protégés. Les boîtiers TV de marques peu connues posent un problème supplémentaire, puisqu’ils fonctionnent généralement avec des versions modifiées de l’Android Open Source Project auxquelles les fabricants n’ajoutent aucune fonctionnalité de sécurité propre. Le botnet Kimwolf montre à quel point ces appareils sont répandus. Selon Anthropic, il a infecté plus de 2 millions d’appareils, principalement des boîtiers Android TV de marques peu connues. Les chercheurs de XLab ont dénombré environ 1,8 million d’appareils infectés en décembre 2025, et Synthient a estimé ce chiffre à plus de 2 millions en janvier. Kimwolf s’est également introduit via ADB et, selon les analyses, certains boîtiers étaient livrés avec le logiciel indésirable déjà installé en usine.
Ces appareils sont également présents en Allemagne. En décembre 2024, l’agence de cybersécurité du pays, le BSI, a coupé les communications d’environ 30 000 appareils avec le logiciel malveillant BadBox, qui était préinstallé sur des lecteurs multimédias, des cadres photo numériques et des boîtiers TV. L’agence a indiqué que le nombre réel était probablement bien plus élevé. Le botnet Vo1d s’est lui aussi propagé sur des boîtiers TV. Un ver d’IA fonctionnerait sur le même type de matériel. Anthropic écrit qu’il serait difficile de le neutraliser, car il n’existe aucun serveur central que les autorités pourraient mettre hors ligne, et de nombreux appareils mal sécurisés peuvent être réinfectés après un redémarrage.
Comment vérifier votre boîtier TV
Le moyen le plus rapide de savoir si votre boîtier fait partie des appareils à risque est de passer par le Play Store. Ouvrez-le, appuyez sur l’icône de votre profil, puis sur Paramètres et À propos. Sur les téléviseurs, l’option peut se trouver à un endroit légèrement différent selon l’interface. Si la rubrique Certification Play Protect indique que l’appareil n’est pas certifié, Google ne dispose d’aucune trace attestant qu’il a réussi les tests de compatibilité Android. Ces appareils peuvent ne pas recevoir de mises à jour système et être moins sécurisés. Le FBI cite également comme signes d’alerte les boîtiers dépourvus du Play Store ou équipés d’applications provenant de boutiques non officielles qui promettent du streaming gratuit.
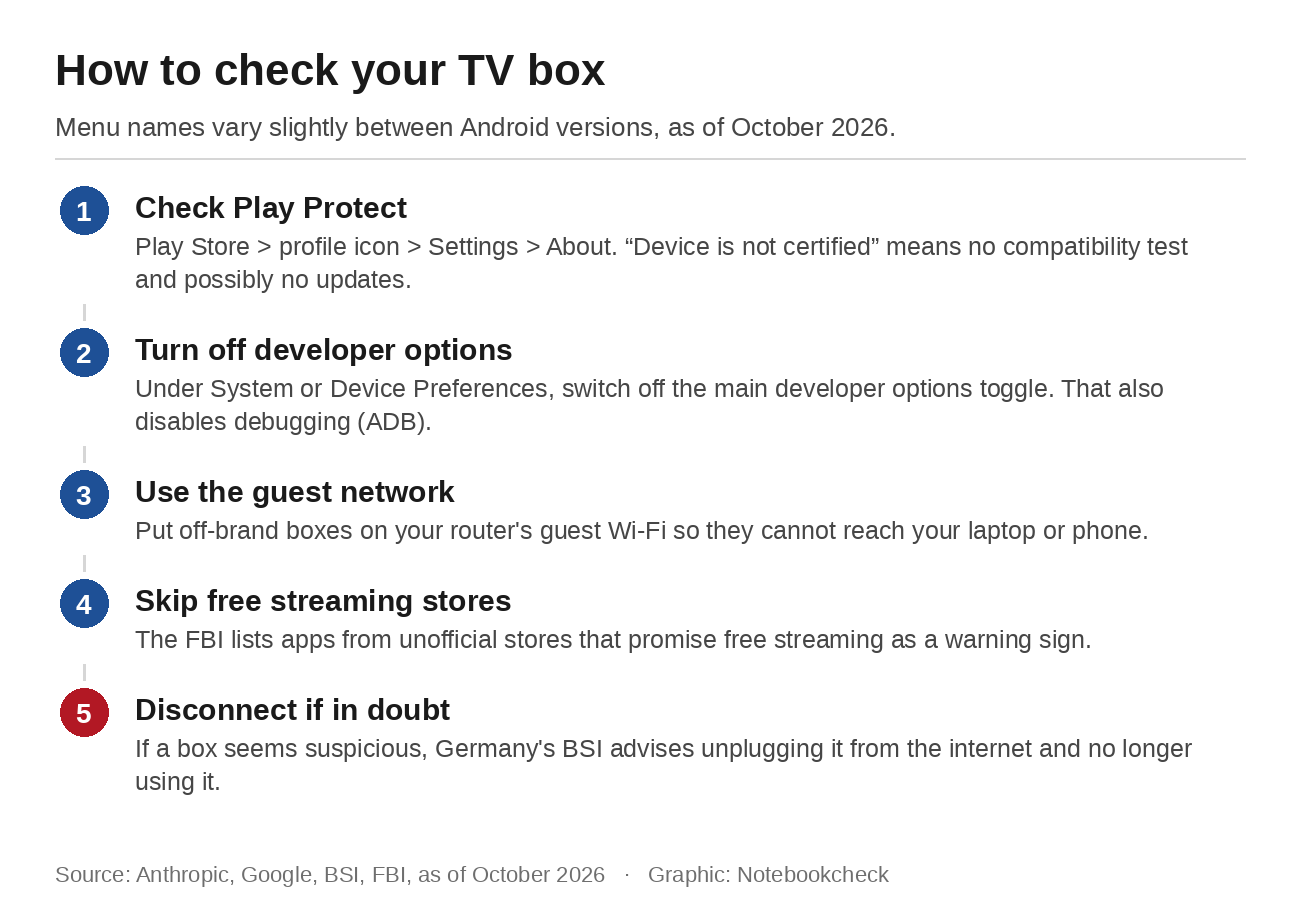
Ensuite, examinez les options pour les développeurs. Selon l’interface, elles se trouvent dans Système ou Préférences de l’appareil. Si le menu est absent, elles n’ont pas été activées. S’il est présent, désactivez l’interrupteur principal en haut, ce qui désactive également le débogage USB et sans fil. Cela ne suffit toutefois pas à rendre un boîtier de marque inconnue totalement sûr, car certains sont livrés avec ADB ouvert ou avec des logiciels malveillants déjà installés. Connectez ces appareils au réseau invité de votre routeur pour qu’ils ne puissent pas accéder à votre ordinateur portable ou à votre téléphone. Si un boîtier semble suspect, le BSI conseille de le déconnecter d’Internet et de ne plus l’utiliser.
Pour votre prochain achat, le BSI recommande de choisir un fabricant connu proposant une assistance officielle et une version récente d’Android, et d’installer rapidement les mises à jour de sécurité. Il n’y a pas de raison de paniquer. Personne n’a encore observé de ver d’IA de ce type dans la nature, et Anthropic décrit un scénario prospectif, pas une attaque en cours. Quiconque fait déjà tourner un modèle d’IA hors ligne sur un ordinateur portable sait toutefois à quelle vitesse les petits modèles rattrapent leur retard. Le boîtier bon marché sous le téléviseur mérite une vérification.
Source(s)
 Add as a preferred source on Google


