


Le piratage du FBI met en lumière les propres agents de cyberrenseignement de l'agence
Fin septembre, le groupe de pirates informatiques ShinyHunters a publié des informations détaillant ce qu’il présentait comme une cyberattaque massive et très réussie contre le Federal Bureau of Investigation (FBI) des États-Unis. D’après les communiqués et les déclarations diffusés directement par le groupe, les pirates auraient pénétré en profondeur dans l’infrastructure de l’agence à l’aide d’une faille « zero-day » exploitant une vulnérabilité d’Oracle, et auraient extrait des informations personnelles sensibles concernant des agents fédéraux et des candidats souhaitant travailler au FBI.
Plutôt que de divulguer discrètement ces données, les pirates ont adopté une attitude agressive. Après que le FBI eut dans un premier temps minimisé l’ampleur et l’impact de ces allégations, ShinyHunters a riposté publiquement, exigeant des excuses officielles de la part de l’agence ainsi que le retrait immédiat des déclarations publiques remettant en cause la légitimité de leurs piratages. Le groupe a présenté cette intrusion non seulement comme un simple vol de données, mais aussi comme la mise en évidence d’une profonde vulnérabilité au sein de l’infrastructure interne de l’agence, du suivi de son personnel et de sa sécurité opérationnelle.
Selon un reportage de 404 Media s’appuyant sur des communications du groupe, les détails divulgués auraient notamment compris des informations spécifiques permettant d’identifier les agents faisant partie des unités et des opérations cyber du FBI. Cela touche au cœur même des mécanismes d’enquête de l’agence, exposant potentiellement des méthodes et du personnel habituellement protégés par plusieurs niveaux de confidentialité.
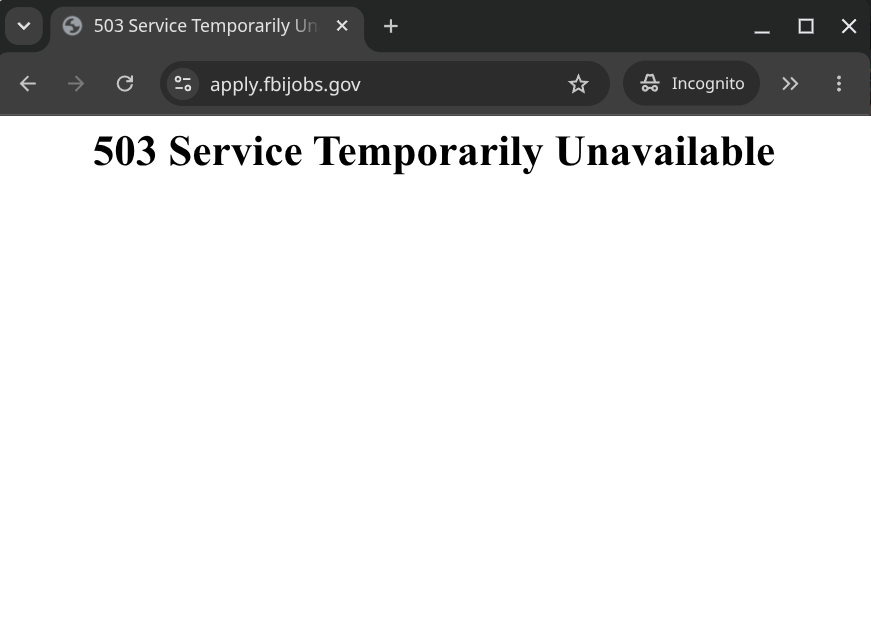
Alors que le FBI a déclaré enquêter activement sur cette affaire, l’impact et les retombées en termes de relations publiques ont été immédiats et se sont aggravés lorsqu’il a dû fermer le domaine apply.fbijobs.gov après que ShinyHunters eut pris le contrôle du site pour y afficher son propre message. Le site est toujours hors service, et il faudra probablement plusieurs semaines avant que l’ampleur exacte de cette violation ne soit pleinement comprise.
Source(s)
 Add as a preferred source on Google


