


OpenCode piraté, les utilisateurs invités à révoquer leurs clés API
OpenCode prend en charge des modèles de différents fournisseurs d’IA, ce qui permet aux développeurs d’utiliser cet outil de programmation open source avec leurs propres clés API. OpenCode a désormais envoyé un e-mail aux utilisateurs pour les avertir que des clés de fournisseurs tiers enregistrées dans leurs espaces de travail pourraient avoir été exposées lors d’une fuite de données. Plusieurs utilisateurs affirment que des frais ont déjà été facturés sur leurs comptes auprès de ces fournisseurs pour des activités qu’ils n’ont pas autorisées.
Dans cet e-mail, OpenCode indique qu’une personne a obtenu un accès non autorisé à un ancien système qu’elle était en train de mettre hors service. L’entreprise avertit également que les clés API stockées dans les espaces de travail des utilisateurs pourraient avoir été exposées, notamment celles d’OpenAI et d’Anthropic. Ces clés permettent aux applications d’utiliser les services d’IA connectés : une personne qui en obtiendrait une pourrait donc effectuer des requêtes aux frais du titulaire du compte.
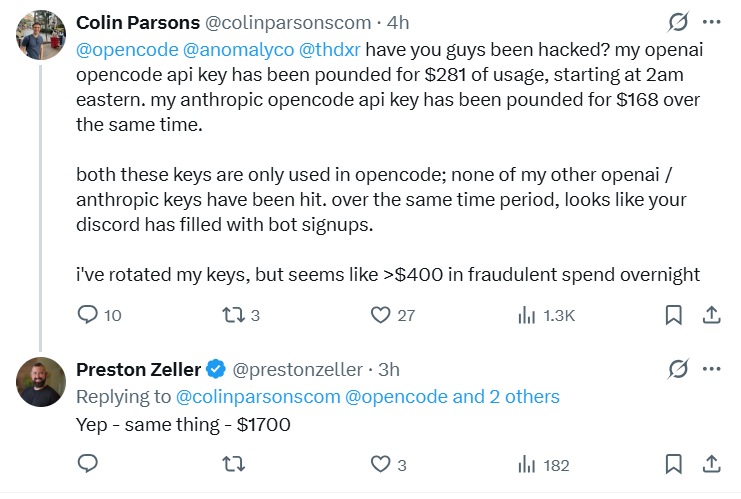
Le fil Reddit contient plusieurs signalements de dépenses inattendues. Un utilisateur a signalé 400 $ de frais non autorisés sur un compte Anthropic, tandis qu’un autre a indiqué que ses frais d’utilisation de Google avaient atteint environ 200 € et que son projet avait été suspendu pour usage abusif excessif. Une personne a également déclaré en commentaire avoir reçu des alertes d’utilisation d’OpenAI et d’Anthropic avant qu’OpenCode ne l’informe de la faille de sécurité.
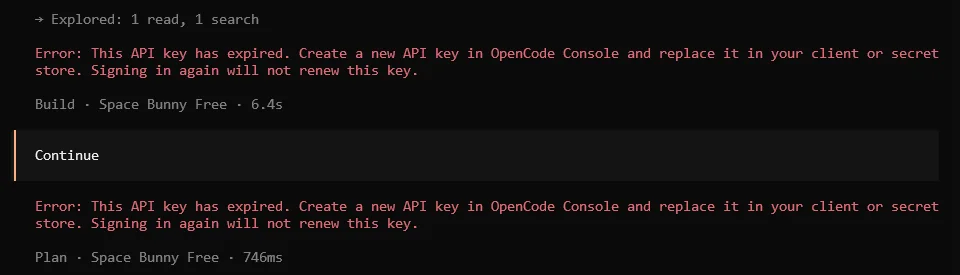
L’accès à OpenCode est également devenu un problème pour certains utilisateurs. Ils affirment que leurs clés API du service OpenCode ont expiré et que leurs tentatives de connexion via Google ou GitHub ont renvoyé le message « Impossible de lancer la connexion via un réseau social ». Un utilisateur a fini par se connecter et générer une clé de remplacement après plusieurs tentatives, tandis qu’un autre a déclaré que sa nouvelle clé ne fonctionnait toujours pas.
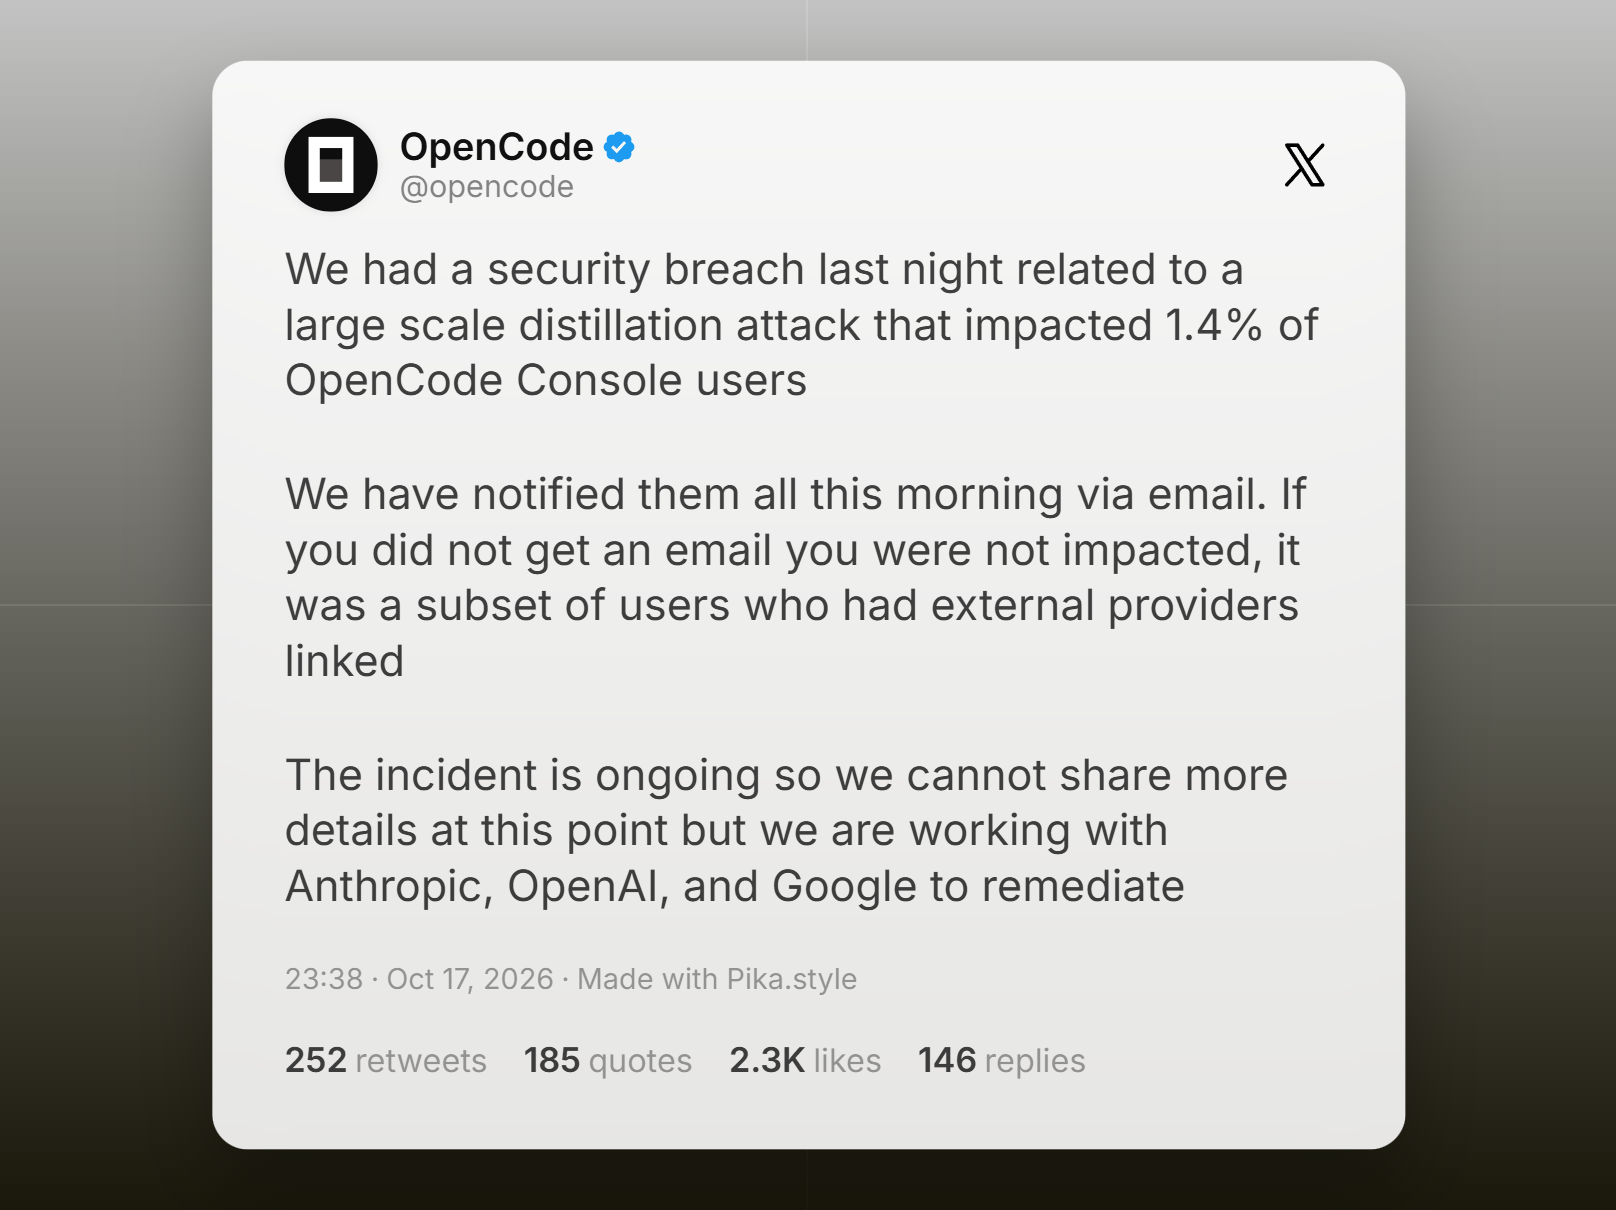
OpenCode a confirmé une faille de sécurité et indique que 1,4 % des utilisateurs de sa Console ont été touchés. L’entreprise précise que les comptes concernés faisaient partie de ceux liés à des fournisseurs externes. Toutes les personnes touchées ont été averties par e-mail, et OpenCode affirme que les utilisateurs qui n’en ont pas reçu n’ont pas été affectés. L’entreprise a établi un lien entre cette faille et une attaque par distillation à grande échelle, qui consiste à collecter les réponses d’un modèle d’IA pour en entraîner un autre. OpenCode indique que l’incident est toujours en cours et qu’elle collabore avec Anthropic, OpenAI et Google pour y remédier. Les utilisateurs concernés ont été invités à révoquer et à remplacer leurs clés de fournisseur, à mettre à jour les applications qui les utilisent et à examiner leur utilisation récente afin de détecter toute activité inattendue.
Source(s)
 Add as a preferred source on Google


