


Des failles dans OxygenOS 16 permettent à des applications d'obtenir un accès root sur les téléphones OnePlus et Oppo
Une application malveillante installée sur un téléphone OnePlus pourrait obtenir un accès root sans demander la moindre autorisation. Le chercheur en sécurité Rasmus Moorats a découvert deux failles dans OxygenOS qui permettent à une application de s'échapper du bac à sable d'Android et de prendre le contrôle de parties du téléphone auxquelles elle ne devrait jamais pouvoir accéder. OnePlus lui a confirmé que ces failles concernaient plusieurs appareils OnePlus et Oppo, sur différentes versions logicielles, mais n’a pas fourni de liste exhaustive.
Moorats a développé l’exploit sur un ancien OnePlus 12 Pro qu’il avait déjà débloqué et rooté à des fins de recherche. Il a ensuite installé la même application non modifiée sur son OnePlus 15 fonctionnant sous OxygenOS 16.0.3.503. Ce téléphone n’avait pas été rooté ni modifié, et l’exploit a fonctionné dès la première tentative. Pour que l’attaque fonctionne, il faudrait qu’une personne installe et ouvre l’application malveillante, mais celle-ci n’aurait pas besoin de demander d’autorisations.
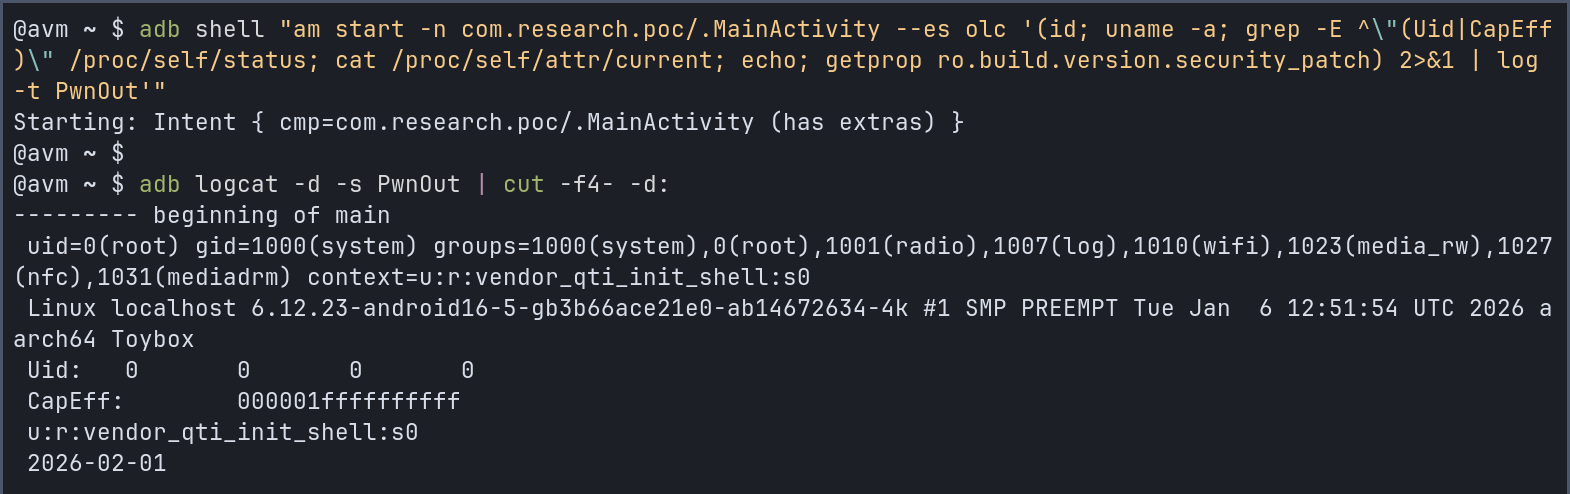
L’attaque exploite ces deux failles successivement. La première se trouve dans AtlasService, un service d’arrière-plan qui collecte des informations de diagnostic et de débogage. Il s’exécute avec des privilèges root mais ne vérifie pas quelle application lui envoie une requête. M. Moorats a découvert qu’une application pouvait amener un outil de débogage audio à traiter une partie de cette requête comme une commande et à l’exécuter en tant que root. Android limite toujours les actions que le processus ainsi créé peut effectuer ; l’attaque se tourne donc ensuite vers un autre composant de OnePlus appelé olc2. Ce service peut exécuter des commandes shell et vérifie uniquement si une requête provient d’un processus root. Le processus créé via AtlasService passe cette vérification, ce qui lui permet d’exécuter des commandes offrant un contrôle bien plus étendu sur le téléphone.
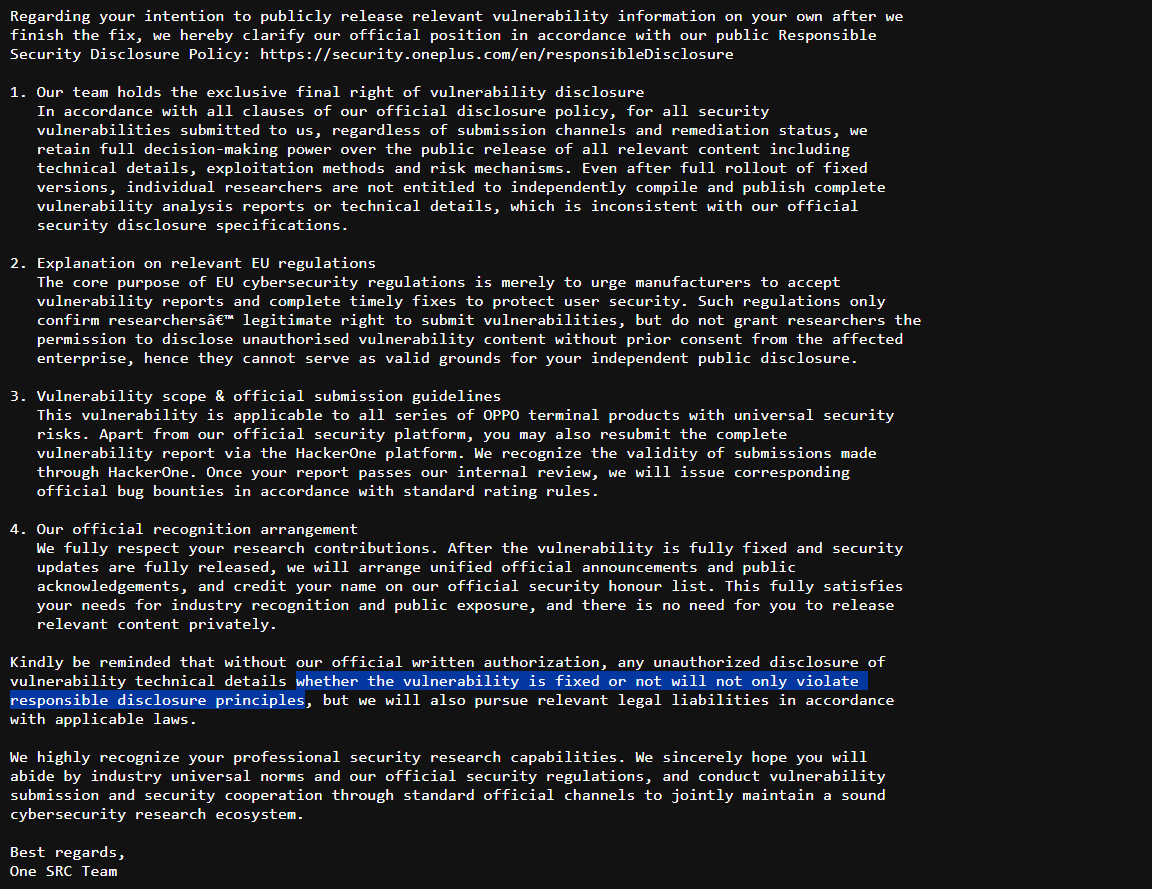
L’exploit a fonctionné sur des téléphones utilisant différentes versions du noyau, ce qui a conduit M. Moorats à soupçonner que les failles pourraient s’étendre à l’ensemble d’OxygenOS 16. Il les a d’abord signalées à OnePlus le 18 avril et a relancé la société après n’avoir reçu aucune réponse. La société a confirmé l’existence de ces failles dans un e-mail daté du 20 mai et a indiqué que des correctifs étaient prévus. Dans cette même réponse, OnePlus a affirmé qu’elle seule pouvait décider de la publication des détails techniques, même après la diffusion des correctifs. Elle a également fait valoir que la réglementation européenne en matière de cybersécurité n’autorisait pas la publication sans son consentement et a menacé de poursuites judiciaires s’il allait de l’avant.
OnePlus a par la suite demandé un délai supplémentaire pour préparer les correctifs, et M. Moorats a accepté de ne pas publier ses conclusions avant le 17 septembre. Malgré ce délai supplémentaire, ses demandes de mises à jour en juillet et en septembre sont restées sans réponse. Il a publié ses conclusions le 24 septembre, soit plus de cinq mois après son rapport initial. Le rapport explique comment ces failles interagissent et inclut des extraits de code tirés de l’application de test. Il a depuis vérifié que la version OxygenOS 16.0.10.500(EX01) corrige les deux failles sur le OnePlus 15.
 Add as a preferred source on Google


