


ASOS piraté : les utilisateurs reçoivent d’étranges notifications push
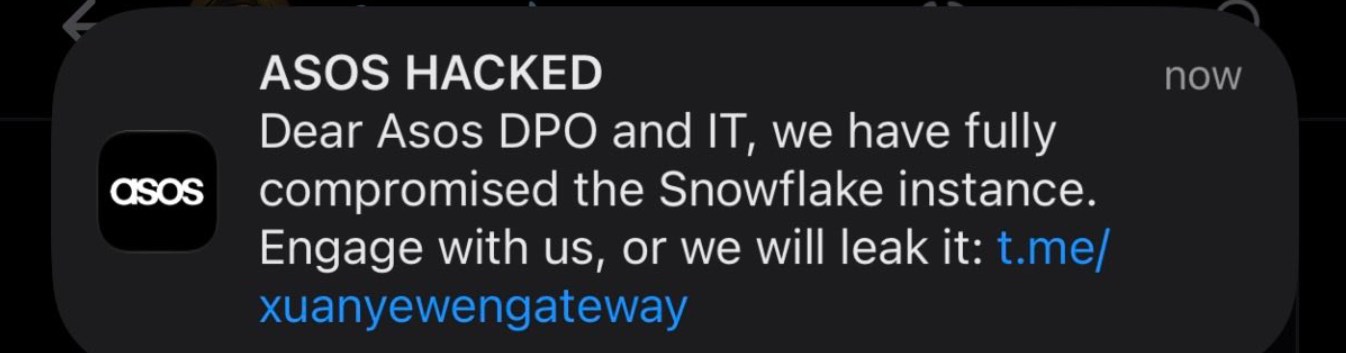
Les clients d'ASOS ont reçu aujourd'hui une notification inhabituelle de l'application mobile du détaillant, dans laquelle de présumés pirates informatiques affirmaient avoir compromis les systèmes de l'entreprise. ASOS enquête actuellement sur l'incident, mais l'entreprise n'a pas encore confirmé l'ampleur exacte de l'intrusion ni si des données clients ont été consultées.
La notification portait le titre « ASOS piraté » et s'adressait directement au délégué à la protection des données et à l'équipe informatique de l'entreprise. Dans le message, les attaquants affirmaient avoir « entièrement compromis » une instance Snowflake d'ASOS et menaçaient de divulguer des informations si l'entreprise ne les contactait pas. Les clients ont également reçu un lien vers un canal Telegram, qui semble appartenir à un groupe se faisant appeler Xuanye Group.
Pour ceux qui ne le savent pas, Snowflake est une plateforme cloud que les entreprises utilisent pour stocker, traiter et analyser de grandes quantités de données. Pour le moment, on ignore quelles informations ASOS avait stockées sur la plateforme et à quelles données les attaquants ont réussi à accéder.
Ce qui est inquiétant, c’est que le message a été envoyé via l’application officielle d’ASOS. Et selon des experts en cybersécurité, l’envoi d’une notification push aux clients pourrait indiquer un accès à des systèmes au-delà d’une base de données, bien que les affirmations des attaquants n’aient pas encore été confirmées de manière indépendante.
Il est également important de garder à l’esprit que, tant que l’entreprise n’aura pas fourni davantage de détails, les clients doivent se méfier des e-mails, SMS ou autres messages suspects prétendant être liés à l’incident et éviter d’ouvrir des liens inconnus.
Source(s)
 Add as a preferred source on Google


