


Intel suspend son programme de prime aux bugs doté de 100 000 dollars
Intel a suspendu son programme de prime aux bogues, en place depuis longtemps, et est passé à un nouveau système de divulgation des vulnérabilités sur la plateforme Intigriti, qui n’offre aucune récompense financière. Alors qu’Intel versait auparavant jusqu’à 100 000 dollars aux chercheurs qui découvraient des failles de sécurité, sa présence actualisée sur Intigriti est désormais explicitement présentée comme un programme de divulgation responsable sans prime.
Bien que les chercheurs puissent toujours signaler les vulnérabilités détectées dans le matériel, les micrologiciels, les logiciels et les projets open source d’Intel, ils ne recevront aucune rémunération pour leurs découvertes. Le programme de primes initial avait été lancé en 2017 sous forme d’initiative sur invitation uniquement, puis ouvert à tous les chercheurs en sécurité en 2018. Il s’est révélé très efficace pour corriger des vulnérabilités critiques avant que des acteurs malveillants ne puissent les exploiter.
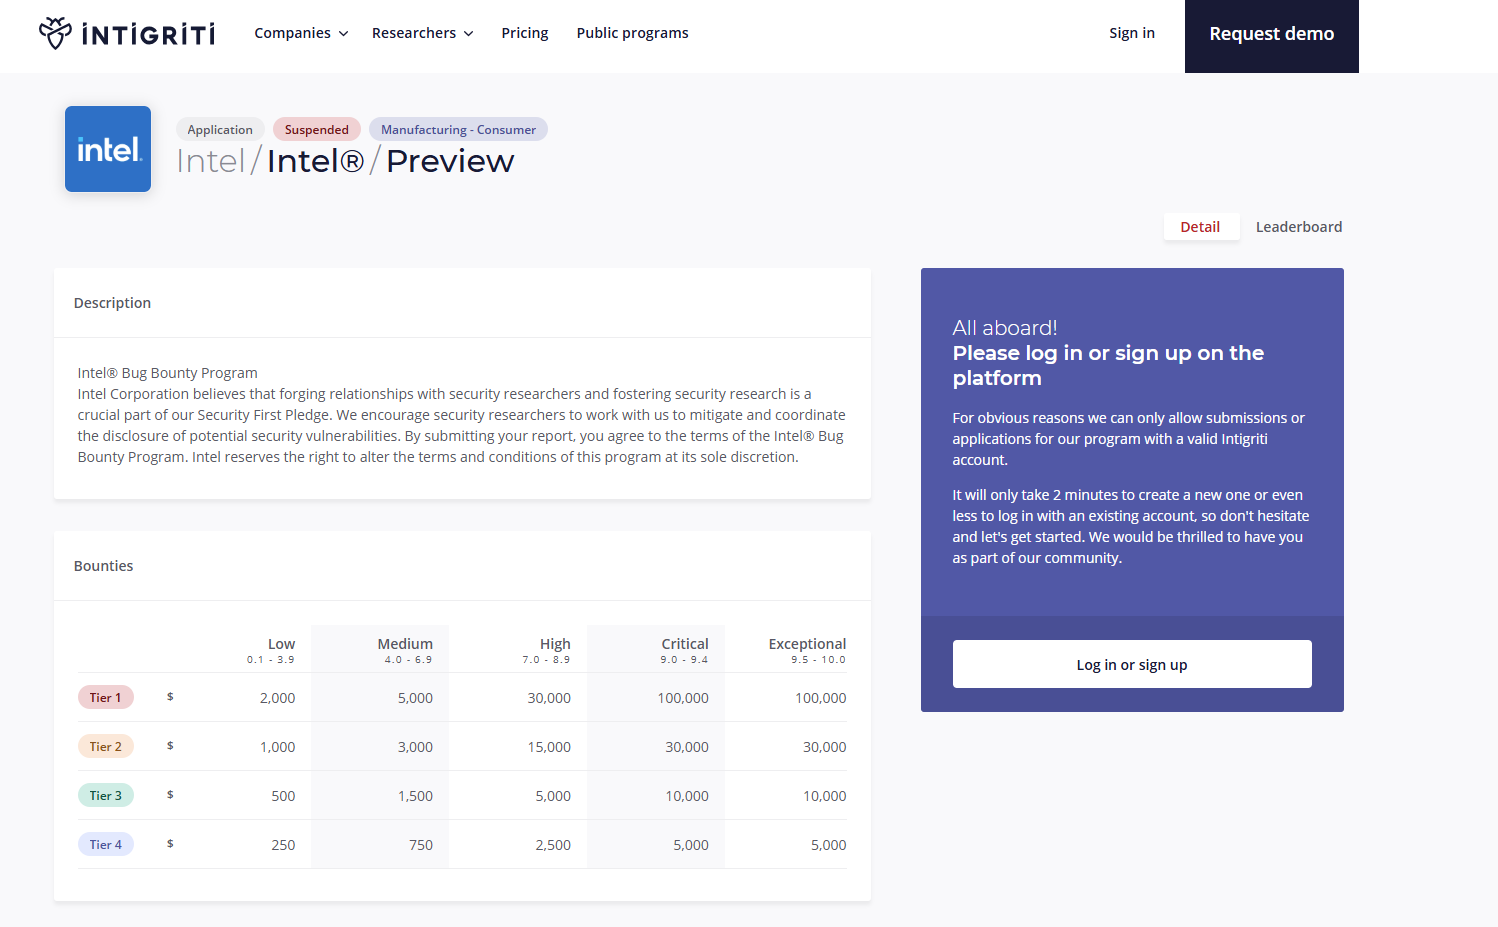
Rien qu'en 2020, près de la moitié des vulnérabilités et expositions communes (CVE) traitées par Intel provenaient directement de ce programme. Les récompenses étaient réparties en quatre niveaux, allant de 250 dollars pour les failles mineures à 100 000 dollars pour les vulnérabilités de premier ordre. Pas plus tard qu’au début de l’année 2025, Intel avait déclaré qu’elle évaluait des critères de prime renforcés, ce qui fait de cette suspension soudaine une surprise pour la communauté de la cybersécurité.
Bien qu’Intel n’ait pas fourni de raison officielle pour cette suspension, les tendances du secteur laissent penser que l’essor de l’IA en est probablement un facteur. Les projets open source ont récemment été confrontés à un afflux massif de rapports de sécurité générés par des outils d'IA. Le nombre de CVE du noyau Linux est passé d'environ 500 par version à près de 2 000, submergeant les responsables de la maintenance. Le créateur de Linux, Linus Torvalds, a récemment souligné que les rapports en double générés par l'IA rendaient la gestion des listes de sécurité pratiquement impossible. De même, le projet open source Curl a mis fin à son propre programme de prime aux bogues en raison d’un afflux massif de signalements automatisés de mauvaise qualité.
Le programme « Internet Bug Bounty » de HackerOne a également suspendu les signalements en début d’année, en indiquant explicitement que la recherche assistée par l’IA accélérait considérablement la découverte de vulnérabilités et submergeait le système. Il est fort probable qu’Intel soit confronté à un afflux similaire de rapports automatisés sur les vulnérabilités et qu’il ait choisi de suspendre les incitations financières afin de gérer ce volume. Pour l’instant, les chercheurs en cybersécurité qui analysent la technologie Intel devront soumettre leurs découvertes sans espérer de récompense financière.
 Add as a preferred source on Google


