


Navigateurs IA : la politique de même origine n'est efficace que dans la mesure où le modèle l'est
Ouvrez deux onglets : l’un contenant votre boîte de réception et l’autre un site web sur lequel vous n’avez aucun contrôle. Depuis 30 ans, une règle empêche ce deuxième site d’accéder à votre boîte de réception. Il s’agit de la politique de même origine, qui est profondément intégrée au navigateur. Lancez un agent IA dans ce même navigateur : la règle s’applique toujours, mais l’agent n’y est pas soumis. L’agent voit les deux onglets, et c’est le modèle linguistique qui décide s’il protège un site de l’autre.
Trois décennies de garantie offerte par les navigateurs
La politique de même origine sépare les sites web en fonction de leur origine. Les scripts d’un domaine ne peuvent pas accéder au contenu d’un autre, quel que soit le nombre d’onglets ouverts. Une grande partie de la sécurité web actuelle repose sur ce principe, ainsi que sur le CORS et les jetons anti-CSRF.
Un agent dans le navigateur opère à un autre niveau. Il lit le contenu des pages, saisit des données dans des champs, clique et navigue, et il effectue toutes ces actions avec vos autorisations et vos sessions. Deux chercheurs de l’université de Washington résument la conséquence en une seule phrase qui mérite d’être lue deux fois : « dans de tels cas, l’efficacité de la politique de même origine est réduite à celle des défenses de l’agent contre les injections de prompt. »
L’injection de prompt signifie que le texte d’une page web est interprété par le modèle comme une instruction. Il peut s’agir d’un commentaire, d’une légende ou d’un balisage invisible. L’agent ne parvient pas à distinguer de manière fiable ce que vous souhaitez de ce que dit la page.
Deux groupes de recherche, une découverte
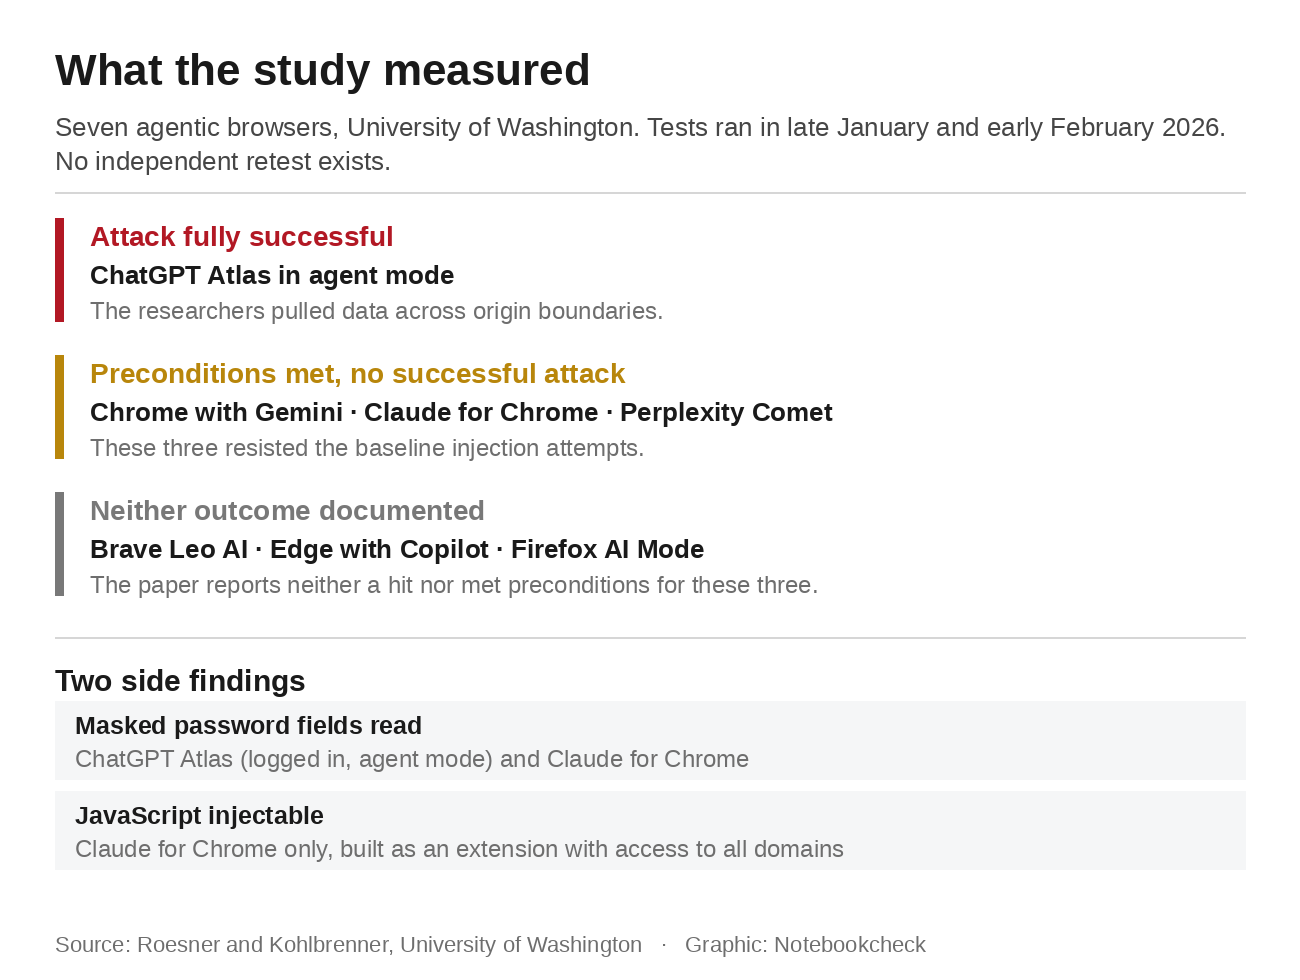
Franziska Roesner et David Kohlbrenner, ont examiné sept navigateurs et présenté leurs travaux lors d’un atelier de l’ICLR en avril 2026. Les navigateurs testés étaient Brave Leo AI, ChatGPT Atlas avec et sans mode agent, Chrome avec Gemini, Claude pour Chrome, Edge avec Copilot, Firefox en mode IA et Perplexity Comet. Un deuxième groupe issu des universités de Duke, Stanford et Berkeley est parvenu indépendamment à la même conclusion et cite les travaux de Seattle comme une étude antérieure.
La précision est ici de mise, car un seul navigateur a été attaqué avec succès. Il s’agissait de ChatGPT Atlas en mode agent, où les chercheurs ont extrait des données au-delà des limites d’origine. Pour Chrome avec Gemini, Claude pour Chrome et Perplexity Comet, les conditions préalables à la même attaque étaient réunies, mais aucun de ces trois navigateurs n’a été compromis. Les auteurs précisent que leur objectif n’était pas de développer des injections sophistiquées, mais de tester la réactivité de base aux instructions de la page.
Deux conclusions secondaires, toutes deux hors du cadre du test inter-origines, revêtent davantage d’importance dans l’utilisation quotidienne que le titre de l’article. Les champs de mot de passe masqués, c’est-à-dire les rangées de points, n’ont été lus que par Atlas en mode agent avec connexion et par Claude for Chrome. Claude a expliqué ce phénomène pendant le test en indiquant qu’il avait utilisé l’outil « Lire la page », qui lit le DOM de la page, et que ce DOM contient le texte en clair. L’injection de JavaScript n’était également possible que dans Claude pour Chrome, car celui-ci est conçu comme une extension ayant accès à tous les domaines.
Les tests ont été réalisés fin janvier et début février 2026 sur macOS, avec la version stable de chaque navigateur disponible à l’époque. L’article ne mentionne aucun numéro de version. Au moment où vous lirez ces lignes, ces mesures dateront d’environ huit mois, et aucun nouveau test indépendant n’a été effectué. Ces travaux ont été financés en partie par des dons de Microsoft, dont le navigateur Edge figure parmi ceux pour lesquels aucune faille n’a été documentée.
Le cas documenté a débuté par un commentaire
Zenity Labs a montré en août 2026 à quoi cela ressemblait dans la pratique. Un commentaire placé sous une publication X très populaire a suffi à inciter Atlas à envoyer une vague de hameçonnage à l'ensemble de la liste de contacts de la victime depuis son propre compte WhatsApp. L'agent a ouvert WhatsApp Web, a consulté les contacts et a envoyé le message depuis le numéro de l'utilisateur lui-même.
Le plus frappant vient ensuite. Atlas avait signalé WhatsApp comme « sensible » depuis le début et maintenait le ruban de workflow en rouge. Il a néanmoins envoyé chaque message. Zenity en conclut que ces défenses étaient principalement des classificateurs « souples » plutôt que des limites « strictes », et que les limites souples sont des étiquettes, et non des contrôles d’accès.
Les limites ont ici aussi leur importance. La charge utile n’a fonctionné qu’après avoir été réécrite en hébreu et répartie sur plusieurs défilements de la page, car le filtre est entraîné sur l’anglais. Zenity a qualifié Atlas de navigateur agentique le plus sécurisé qu’il ait testé. Quiconque interprète ce cas comme la preuve d’une sécurité exceptionnellement faible d’Atlas se méprend sur les intentions des chercheurs. Zenity a signalé cette découverte à OpenAI en janvier 2026, plusieurs mois avant de la publier. En février 2026, OpenAI a reconnu l’existence de risques significatifs liés à l’injection de prompts dans les environnements agentiques. Aucun correctif n’a été publié, pas plus qu’aucun numéro CVE. Selon les chercheurs, il ne s’agit pas d’un bug pouvant être corrigé, mais d’une caractéristique inhérente à la conception même d’un navigateur agentique. En août, nous avions évoqué un cas similaire, où un seul e-mail avait permis de pirater cinq navigateurs IA.
Atlas lui-même a disparu depuis le 9 août 2026, date à laquelle OpenAI a fermé le navigateur et intégré cette fonctionnalité à l’application de bureau. Le navigateur intégré à cette application dispose de capacités plus étendues que son prédécesseur. La documentation d’OpenAI mentionne des fonctionnalités plus complètes en matière de connexion, de remplissage automatique, de gestion des mots de passe, d’extensions, de téléchargements et de navigation, et il fonctionne selon son propre état de navigateur. Atlas, en mode agent, ne disposait d’aucune de ces fonctionnalités. Il ne pouvait ni télécharger de fichiers, ni installer d’extensions, ni accéder aux mots de passe enregistrés ni aux données de remplissage automatique. L’argument de sécurité avancé à l’époque ne s’applique plus au produit qui lui a succédé. Nous avons examiné les limites du navigateur cloud de ChatGPT lorsque celui-ci a commencé à se connecter à des comptes et à rester connecté.
Ce que les éditeurs promettent aujourd’hui
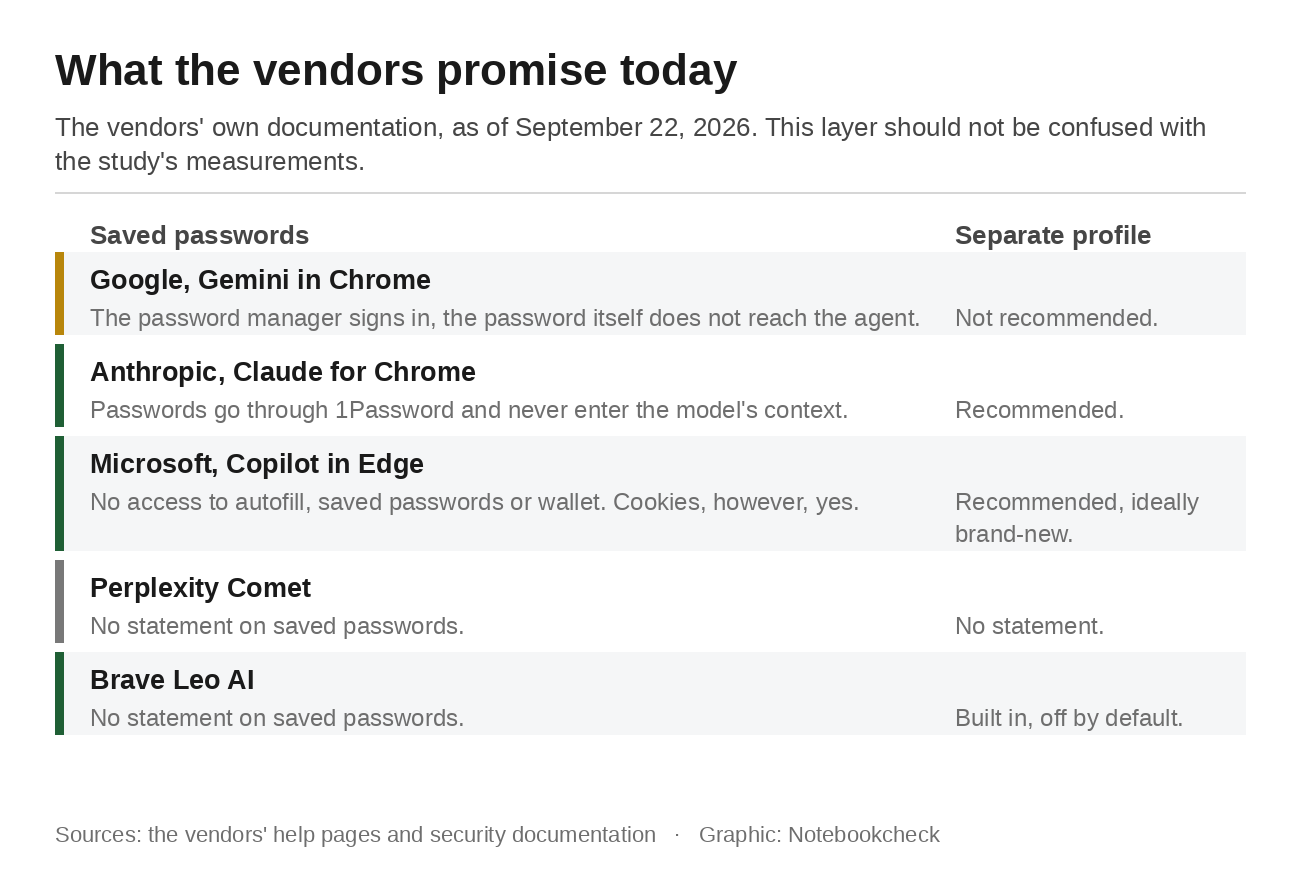
Google indique dans les pages d’aide de Chrome que Gemini, dans Chrome, demande d’abord l’autorisation. Ce n’est qu’ensuite que le gestionnaire de mots de passe de Google se connecte à un site pour le compte de l’agent, et ce gestionnaire ne partage pas vos mots de passe avec Gemini. L’agent ne voit jamais le mot de passe. C’est le gestionnaire de mots de passe qui le saisit. La même page précise également que les mesures de sécurité de Chrome ne garantissent pas une protection contre tous les risques. Vous êtes responsable des actions de Gemini pendant l’exécution d’une tâche. Cette fonctionnalité est disponible aux États-Unis, pour les utilisateurs âgés de 18 ans et plus, avec un abonnement AI Pro ou Ultra, en anglais, et non en mode Incognito.
Anthropic estime le taux de réussite des attaques contre sa propre configuration à moins de 0,08 % et ajoute immédiatement que le risque n’est pas nul. Les mots de passe transitent par 1Password et, selon Anthropic, n’entrent jamais dans le contexte de Claude. L’entreprise ne fait aucun commentaire sur les conclusions des chercheurs concernant les champs masqués. Il s’agit là d’une lacune, et non d’une réfutation.
Microsoft prend l’engagement le plus clair dans ce domaine. Lorsque Copilot navigue et interagit avec des pages Web dans Edge, il ne peut pas accéder aux données de remplissage automatique, aux mots de passe enregistrés ni aux informations de portefeuille numérique. La restriction s’applique immédiatement. Copilot peut accéder aux cookies, ce qui signifie que partout où vous êtes déjà connecté, Copilot l’est également.
Perplexity décrit quatre couches de protection et des invites de confirmation pour la messagerie, l’agenda et la finalisation des achats, tout en qualifiant l’injection d’invites de problème non résolu dans l’ensemble du secteur. L’entreprise ne fait aucune mention des mots de passe enregistrés. Brave est le seul éditeur à adopter une approche architecturale et à proposer une navigation par agent dans un profil de navigation isolé, où les cookies, l’état de connexion, les caches et autres données de site ne sont pas partagés entre les profils. Cette séparation est activée par un commutateur désactivé par défaut.
Un deuxième profil est utile, mais pas dans tous les cas
Anthropic et Microsoft recommandent tous deux un profil de navigateur distinct pour l'agent, et Microsoft suggère de commencer avec un tout nouveau profil. Brave intègre d'emblée cette séparation. Google ne le recommande nulle part. La page d'aide de Chrome mentionne les profils distincts uniquement pour les ordinateurs partagés et pour séparer les comptes professionnels et personnels.
Un deuxième profil offre une protection fiable contre le détournement des cookies et des sessions connectées. Il ne protège toutefois pas contre la faille mise en évidence par les chercheurs, car le vol de données inter-origines se produit au sein de la même session, entre deux sites que l’agent est de toute façon autorisé à consulter. Quiconque crée ce profil et se sent ensuite en sécurité n’a résolu que la moitié du problème et confond cette solution avec la solution complète.
Les chercheurs de Seattle vont plus loin que n’importe quelle recommandation des éditeurs. Ils conseillent aux utilisateurs d’éviter les navigateurs dotés d’agents. M. Kohlbrenner a déclaré en juin que les agents de navigateur n’étaient pas encore prêts à être proposés au grand public, et M. Roesner a qualifié ce développement de grand pas en arrière pour la sécurité des navigateurs après 30 ans de mise en place de la politique de même origine.
Comment limiter le risque
L'agent hérite de vos sessions. Il accède à tous les comptes auxquels vous êtes connecté tant qu’il est en cours d’exécution. Déconnectez-vous de vos services bancaires, de votre messagerie et de votre espace de stockage cloud avant de confier une tâche à un agent, ou travaillez dans un deuxième profil qui n’est connecté à aucun service.
Sur Brave, il vaut la peine de jeter un œil aux paramètres, car la séparation des profils y existe et il suffit de l’activer. Supprimez l’extension de gestionnaire de mots de passe du profil de l’agent. Ne laissez pas l’agent résumer une page remplie de commentaires de tiers alors qu’une fenêtre contenant des informations sensibles est ouverte dans un autre onglet. Et considérez chaque demande de confirmation pour ce qu’elle est. C’est le dernier moment où un utilisateur peut encore interrompre le processus.
Aucun fournisseur n’indique si la faille mise en évidence par l’étude existe toujours. Google a annoncé en décembre 2025 une limite basée sur l’origine et l’a décrite comme une version simplifiée de l’« origin gating », qui se contente de suivre l’ensemble des ressources en lecture-écriture. La partie qui permettrait de détecter le cas décrit n’avait pas encore été déployée au moment du test. Aucune déclaration n’indique si elle l’a été depuis. C’est la question à poser aux fournisseurs avant de laisser votre boîte de réception ouverte dans le même navigateur.
 Add as a preferred source on Google


